A evolução acelerada da Inteligência Artificial (IA) redefiniu completamente o cenário da cibersegurança corporativa em 2026. Se há alguns anos os e-mails maliciosos eram fáceis de identificar devido a erros gramaticais gritantes, logotipos desformatados ou remetentes genéricos, hoje a realidade é muito mais complexa.
Os cibercriminosos passaram a utilizar modelos generativos de IA para personalizar mensagens em massa com altíssimo nível de sofisticação. Eles conseguem mapear o contexto do negócio, imitar o tom de voz da comunicação interna de grandes empresas e adaptar os ataques em tempo recorde.
O resultado? Golpes que soam perfeitamente naturais e passam despercebidos até mesmo por usuários bem treinados.
O Crescimento do Quishing: O Perigo dos QR Codes no E-mail
Além de textos hyper-personalizados, os vetores de ataque se diversificaram. Dados do relatório ESET Threat Report H1 2026 mostram que cerca de 11% dos e-mails de phishing detectados no primeiro semestre de 2026 utilizavam QR codes — uma técnica conhecida como Quishing.
O grande risco dessa abordagem é simples:
- O e-mail corporativo entrega um QR Code sob o pretexto de recadastramento de benefício, autenticação de dois fatores (2FA) ou assinatura de documento.
- O funcionário usa o smartphone pessoal ou da empresa para escanear o código.
- A vítima é direcionada para um site malicioso fora da rede monitorada e longe dos filtros tradicionais de análise de links do e-mail.
O Limite dos Filtros Tradicionais de E-mail
Diante dessa transformação, os sistemas de proteção baseados exclusivamente em listas negras de remetentes, assinaturas estáticas ou regras rígidas continuam sendo importantes, mas já não são suficientes.
Ataques de Zero-Day, vetores distribuídos via QR code ou e-mails criados por IA sem histórico de reputação ruim conseguem burlar facilmente as barreiras antigas. Isso não significa que esses filtros devam ser descartados, mas sim que precisam ser integrados a mecanismos de detecção inteligentes e dinâmicos.
Análise Comportamental: A Nova Fronteira da Proteção Corporativa
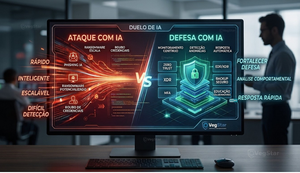
Para combater ameaças que simulam a rotina legítima da empresa, a solução é mudar o foco da análise: em vez de avaliar apenas o conteúdo isolado do e-mail, analisa-se o contexto e o comportamento.
Uma abordagem moderna de proteção de e-mail avalia sinais como:
- Desvios de padrão: Mudanças incomuns na frequência ou no horário de interação entre colaboradores.
- Solicitações fora do fluxo habitual: Pedidos urgentes de transferência financeira ou alteração de dados bancários sem o processo formal.
- Anomalias em links e anexos: Tentativas de evasão que escondem links em elementos visuais.
- Ações atípicas pós-clique: Comportamentos anômalos registrados no ambiente após a abertura de um anexo ou interação com e-mail.
Com essa camada de inteligência, o sistema consegue emitir alertas e bloquear ameaças mesmo que o e-mail não contenha nenhum termo suspeito ou remetente previamente bloqueado.
Estratégia em Camadas: O Posicionamento da VegStar
Na VegStar, acreditamos que nenhuma tecnologia funciona isoladamente. Para proteger o ambiente corporativo contra o phishing moderno, é fundamental estruturar uma defesa em camadas:
- Filtros Avançados de E-mail: Bloqueio contínuo de ameaças conhecidas e análise de reputação.
- Análise Comportamental e Contextual: Monitoramento inteligente em tempo real para detectar desvios de padrão.
- Proteção de Endpoints (EDR/XDR): Garantia de que, caso um link seja acessado, o dispositivo final esteja protegido contra execuções maliciosas.
- Conscientização e Treinamento do Usuário: Cultura contínua de cibersegurança para engajar a última linha de defesa: as pessoas.
Diante de ataques que mudam de forma a cada segundo, reconhecer o comportamento suspeito é tão vital quanto bloquear vetores conhecidos.
Sua empresa está pronta para o Phishing de 2026?
Sua infraestrutura de proteção de e-mail atual consegue identificar o que parece legítimo, mas foge completamente do padrão normal de uso?
👉 Entre em contato com os especialistas da VegStar e agende uma avaliação da sua arquitetura de segurança de e-mail e endpoints.
Fontes: ESET, Threat Report H1 2026 · Microsoft, Tendências de ameaças por e-mail no Q1 2026.